AI Security คืออะไร ทำไมองค์กรที่ใช้ ChatGPT, Copilot หรือ AI Agent ถึงมองข้ามไม่ได้อีกต่อไป
เมื่อ ChatGPT, Copilot และ AI Agent กลายเป็นส่วนหนึ่งของการทำงานทุกวัน ความเสี่ยงก็มาพร้อมกัน รู้จัก Shadow AI, Prompt Injection และความเสี่ยงของ Agentic AI พร้อมดูว่า Prompt Security by SentinelOne ช่วยองค์กรใช้ AI อย่างปลอดภัยได้อย่างไร
เช้าวันหนึ่ง พนักงานฝ่ายขายเปิด ChatGPT แล้ววางไฟล์ Excel รายชื่อลูกค้าทั้งหมดลงไป เพื่อขอให้ช่วยสรุปเป็น Proposal ให้เร็วขึ้น อีกฝั่งหนึ่ง ทีมพัฒนาเปิด GitHub Copilot หรือ Cursor ทิ้งไว้ทั้งวันโดยไม่มีใครรู้ว่าโค้ดที่หลุดออกไปมี API Key ติดไปด้วยหรือเปล่า และล่าสุด บางทีมเริ่มปล่อยให้ AI Agent ตัวหนึ่งเข้าถึงปฏิทิน อีเมล และระบบ CRM เพื่อทำงานแทนคนทั้งวัน เหตุการณ์ลักษณะนี้กำลังเกิดขึ้นในหลายองค์กร และการนำ AI มาใช้งานอย่างรวดเร็วทำให้ทีม IT และ Security ต้องปรับแนวทางการควบคุมให้ทันกับการใช้งานรูปแบบใหม่
ในบทความนี้ ทาง เอไอไหนดี จะพาผู้อ่านเปิดมุมมองด้าน AI Security ดังนี้
- Shadow AI คือหนึ่งในความเสี่ยงที่องค์กรอาจมองไม่เห็น เพราะพนักงานใช้เครื่องมือ AI ใหม่ ๆ เร็วกว่านโยบายองค์กรจะตามทัน
- ความเสี่ยงหลักมี 5 กลุ่ม ได้แก่ Prompt Injection กับ Jailbreak, ข้อมูลรั่วไหล, การใช้ AI ที่ไม่ถูกควบคุม, AI Hallucination และการขาดการตรวจสอบย้อนหลัง
- Agentic AI หรือ AI ที่ลงมือทำงานเองได้ ยกระดับความเสี่ยงขึ้นไปอีกขั้น เพราะมันไม่ได้แค่ตอบ แต่ลงมือทำกับระบบจริงขององค์กร
- Prompt Security by SentinelOne คือแพลตฟอร์มที่ออกแบบมาปกป้อง AI โดยเฉพาะ ครอบคลุมตั้งแต่พนักงาน แอปพลิเคชันที่พัฒนาเอง ไปจนถึง AI Agent
Shadow AI คืออะไร ทำไมจึงมองไม่เห็น
“Shadow AI” คือคำที่ใช้เรียกการใช้งานเครื่องมือ AI โดยพนักงาน โดยที่องค์กรไม่รู้ ไม่ได้อนุมัติ และไม่มีนโยบายควบคุม ต่างจาก Shadow IT ยุคก่อนตรงที่ AI ใช้งานง่ายกว่ามาก แค่เปิดเบราว์เซอร์แล้วพิมพ์คำถามก็เริ่มใช้งานได้ทันที ไม่ต้องขอสิทธิ์ ไม่ต้องติดตั้งอะไร นั่นทำให้ AI แพร่กระจายในองค์กรเร็วกว่าเครื่องมือไอทีชนิดอื่นที่เคยมีมา และฝ่ายความปลอดภัยมักรู้ตัวอีกทีตอนที่ข้อมูลรั่วไหลไปแล้ว
5 ความเสี่ยงหลักที่แฝงมากับการใช้งาน AI ในองค์กร
- Prompt Injection และ Jailbreak — การป้อนคำสั่งที่ออกแบบมาเพื่อหลอกให้ AI ทำสิ่งที่ไม่ควรทำ หรือเปิดเผย System Prompt ที่ควรถูกซ่อนไว้
- ข้อมูลรั่วไหล (Sensitive Data Disclosure) — พนักงานวางข้อมูลลูกค้า ความลับทางการค้า หรือ Source Code ลงในแชทของ AI สาธารณะโดยไม่รู้ว่าพนักงานอาจนำข้อมูลลูกค้า ความลับทางธุรกิจ หรือ Source Code ไปใช้กับ AI service โดยไม่เข้าใจนโยบายการจัดเก็บ การประมวลผล หรือการนำข้อมูลไปใช้ของแต่ละบริการ
- AI ที่ใช้งานโดยไม่ถูกควบคุม (Shadow AI) — เครื่องมือ AI นับสิบนับร้อยที่พนักงานเลือกใช้เอง โดยไม่มีใครในองค์กรรู้ขอบเขตการเข้าถึงข้อมูลของมัน
- AI Hallucination — คำตอบที่ AI สร้างขึ้นมาอย่างมั่นใจแต่ผิดพลาด แล้วถูกนำไปใช้ตัดสินใจทางธุรกิจโดยไม่มีการตรวจทาน
- ขาดการกำกับดูแลและตรวจสอบย้อนหลัง — เมื่อเกิดปัญหาขึ้น หลายองค์กรไม่มี Log ว่าใครใช้ AI ตัวไหน ถามอะไรไป และ AI ตอบอะไรกลับมา ทำให้ตรวจสอบ (Audit) แทบไม่ได้เลย
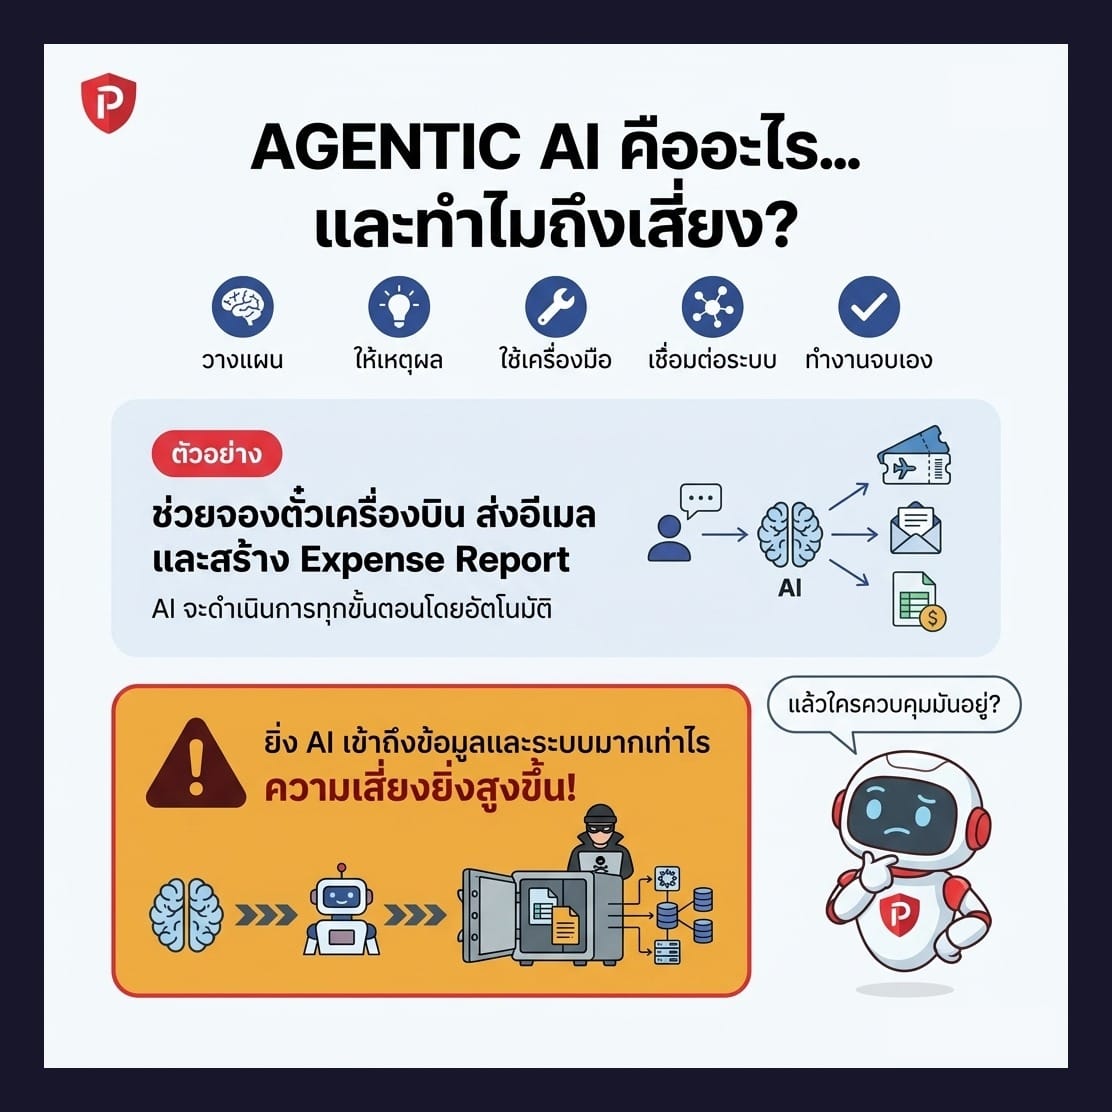
เมื่อ AI ไม่ได้แค่ตอบ แต่ลงมือทำ: ความเสี่ยงอีกขั้นของ Agentic AI
ถ้า Chatbot ทั่วไปเสี่ยงแค่ “ตอบผิด” Agentic AI เสี่ยงกว่านั้นมาก เพราะมันถูกให้สิทธิ์ “ลงมือทำ” กับระบบจริงขององค์กร ไม่ว่าจะเป็นการจองตั๋ว ส่งอีเมล อนุมัติเอกสาร หรือแก้ไขข้อมูลในระบบหลังบ้าน AI Agent ส่วนใหญ่เชื่อมต่อกับระบบภายนอกผ่านโปรโตคอลที่เรียกว่า MCP (Model Context Protocol) ซึ่งทำให้เกิดคำถามที่หลายองค์กรยังตอบไม่ได้ นั่นคือ “องค์กรของเรามี MCP Server เชื่อมต่ออยู่กี่ตัว และแต่ละตัวมีสิทธิ์เข้าถึงอะไรบ้าง” และที่สำคัญ การที่ MCP Server ถูกระบุว่าเป็น Official ไม่ควรถูกตีความว่าเป็นการรับประกันความปลอดภัย องค์กรยังควรตรวจสอบสิทธิ์ การเชื่อมต่อ และขอบเขตการเข้าถึงของแต่ละ Server ก่อนนำมาใช้งาน
มาตรฐานที่ใช้วัดผล: OWASP Top 10 for LLM และ MITRE ATLAS
ความเสี่ยงของ AI ไม่ใช่เรื่องนามธรรมอีกต่อไป วงการความปลอดภัยไซเบอร์จัดทำกรอบมาตรฐานขึ้นมาแล้วเพื่อจัดหมวดหมู่และวัดผลการป้องกันอย่างเป็นระบบ โดยสองกรอบหลักที่นิยมใช้อ้างอิงกันคือ OWASP Top 10 for LLM Applications และ MITRE ATLAS
- OWASP Top 10 for LLM Applications — รวบรวมช่องโหว่ 10 อันดับที่พบบ่อยที่สุดในแอปพลิเคชันที่ใช้ Large Language Model ตั้งแต่ Prompt Injection การรั่วไหลของข้อมูลอ่อนไหว ไปจนถึงการที่ AI ถูกปล่อยให้มีสิทธิ์เกินความจำเป็น (Excessive Agency)
- MITRE ATLAS — กรอบการวิเคราะห์ภัยคุกคามต่อระบบ Machine Learning ครอบคลุม 16 Tactics ตลอดวงจรการโจมตี ตั้งแต่การสอดแนมระบบไปจนถึงการขโมยโมเดล
แพลตฟอร์มความปลอดภัย AI ที่ดีจึงต้องออกแบบมาให้ครอบคลุมทั้งสองกรอบนี้ ไม่ใช่แค่ป้องกันบางจุดแล้วเรียกว่าปลอดภัย
Prompt Security by SentinelOne: แนวทางการรักษาความปลอดภัยสำหรับการใช้งาน AI
Prompt Security เป็นบริษัทในเครือ SentinelOne ผู้พัฒนาแพลตฟอร์ม Cybersecurity ระดับโลกที่ได้รับการจัดอันดับเป็นผู้นำใน Gartner Magic Quadrant for Endpoint Protection Platforms ต่อเนื่องมาแล้ว 5 ปีซ้อน โดย Prompt Security ถูกออกแบบมาให้เป็น AI-Native Security คือปกป้อง AI โดยเฉพาะ ไม่ใช่เอาเครื่องมือความปลอดภัยแบบเดิมมาปรับใช้ ครอบคลุมการทำงาน 6 ขั้นตอนแบบครบวงจร
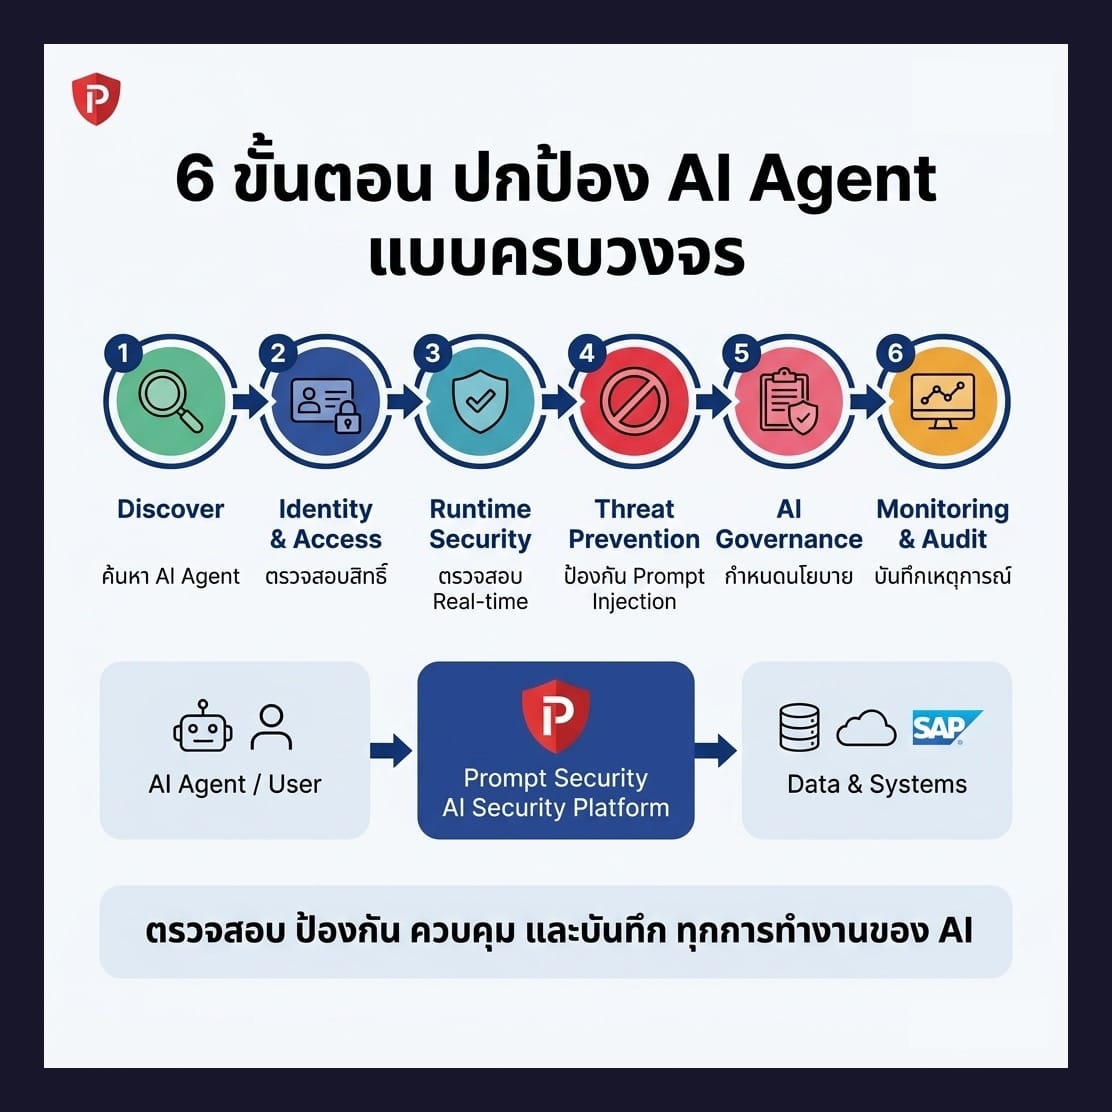
- Discover — ค้นหาว่าองค์กรมี AI Agent และเครื่องมือ AI อะไรใช้งานอยู่บ้าง ทั้งที่รู้ตัวและไม่รู้ตัว
- Identity & Access — ตรวจสอบสิทธิ์การเข้าถึงของ AI แต่ละตัวว่าควรเข้าถึงข้อมูลหรือระบบอะไรได้บ้าง
- Runtime Security — ตรวจสอบทุกคำสั่งและทุกคำตอบของ AI แบบ Real-time ขณะใช้งานจริง
- Threat Prevention — ป้องกัน Prompt Injection, Jailbreak และการโจมตีรูปแบบใหม่ ก่อนที่จะไปถึงโมเดล
- AI Governance — กำหนดนโยบายการใช้งาน AI ระดับแผนกและระดับองค์กร
- Monitoring & Audit — บันทึกทุกการทำงานของ AI ไว้เป็นหลักฐาน พร้อมตรวจสอบย้อนหลังได้เสมอ
Prompt Security รองรับการตรวจจับ Secrets กว่า 200 ประเภท (API Key, Token, Credential ต่าง ๆ) ครอบคลุมภาษาโปรแกรมมิ่งถึง 27 ภาษาในการตรวจจับโค้ดที่หลุดออกไปในบทสนทนา และสำหรับ Agentic AI ระบบจะตรวจสอบไฟล์ config ของ MCP ทุก 60 วินาทีเพื่อจับ Server ใหม่หรือที่ถูกแก้ไขแบบเรียลไทม์ พร้อมป้องกันครบทั้ง 16 MITRE ATLAS Tactics และ OWASP Top 10 for LLM ทุกหมวด
ใช้งานได้จริงกับทุกรูปแบบการใช้ AI ในองค์กร
จุดแข็งของ Prompt Security คือครอบคลุมทุกจุดที่องค์กรใช้งาน AI ไม่ใช่แค่จุดใดจุดหนึ่ง
- Prompt for Employees — มองเห็นการใช้ AI ของพนักงานทั้งหมด ป้องกันข้อมูลรั่วไหล และให้ความรู้พนักงานโดยไม่ขัดจังหวะการทำงาน
- Prompt for Homegrown Applications — ปกป้องแอปพลิเคชัน AI ที่องค์กรพัฒนาเองจาก Prompt Injection, Jailbreak, Denial of Wallet และการโจมตีอื่น ๆ
- Prompt for AI Code Assistants — ใช้งาน GitHub Copilot หรือ Cursor ได้อย่างมั่นใจ พร้อม Redact ข้อมูลอ่อนไหวและ Secrets อัตโนมัติ
- Prompt for Agentic AI — กำหนดนโยบายควบคุมการทำงานของ AI Agent แบบเรียลไทม์ พร้อม Audit Log ทุกการเชื่อมต่อ
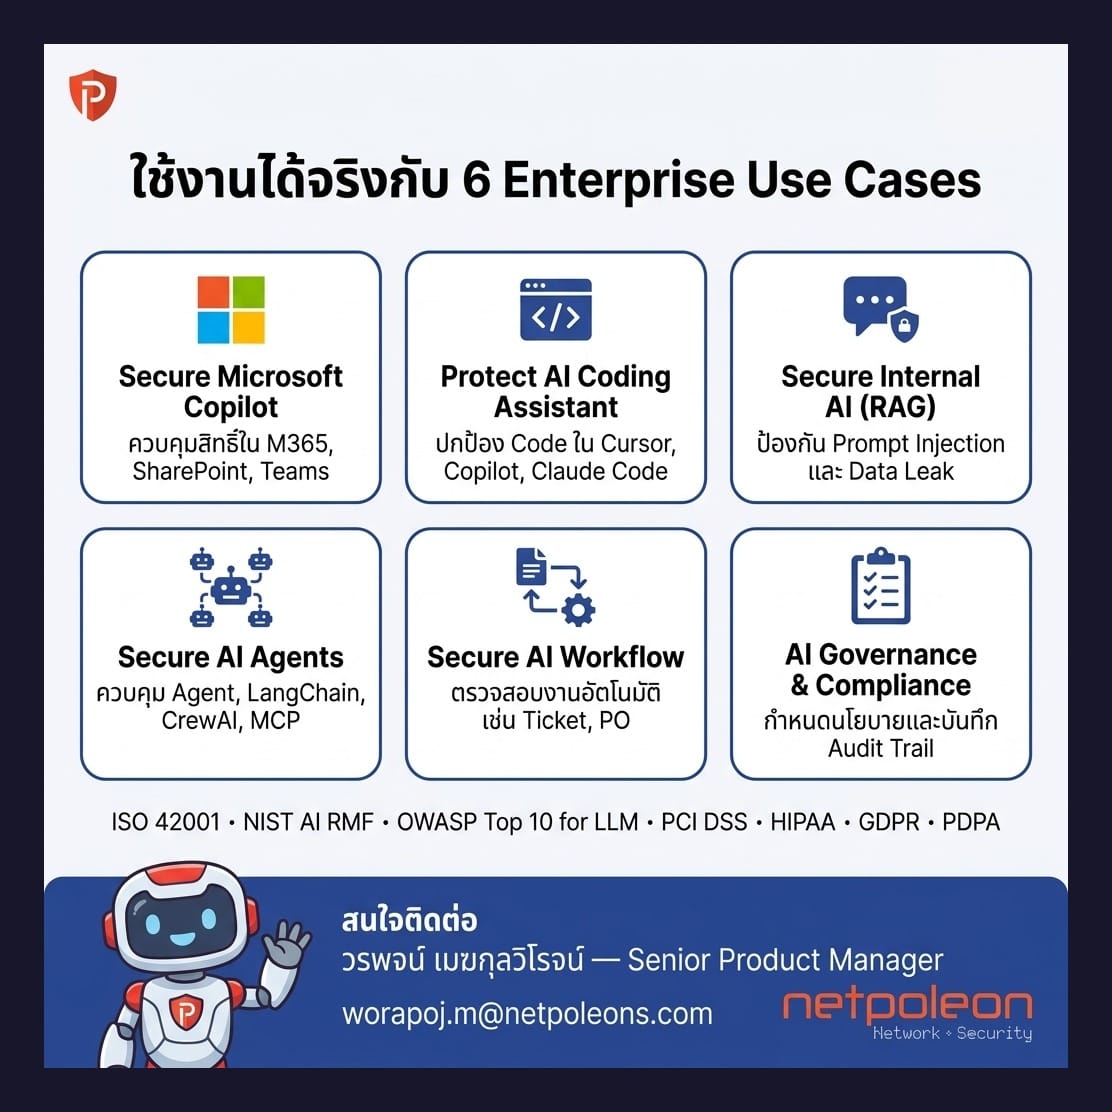
และที่สำคัญสำหรับองค์กรไทย Prompt Security รองรับมาตรฐานและข้อกำหนดที่หลากหลาย ทั้ง PDPA, GDPR, CCPA, ISO/IEC 27001/27002, NIST AI RMF, SOC 2 Type II และ PCI DSSช่วยให้ทีม Compliance และ Audit สามารถตรวจสอบการใช้งาน AI ให้สอดคล้องกับข้อกำหนดและนโยบายขององค์กรได้ง่ายขึ้นและการใช้งาน AI ในองค์กรยังอยู่คงตรวจสอบได้เสมอ
AI ไม่ใช่เรื่องที่ต้องหยุดใช้ แต่ต้องใช้ให้ปลอดภัย
การจัดการความเสี่ยงด้าน AI ไม่จำเป็นต้องหมายถึงการห้ามใช้งาน AI แต่ควรเริ่มจากการมองเห็นว่ามีการใช้งานอะไรบ้าง กำหนดนโยบายที่เหมาะสม และควบคุมความเสี่ยงตามระดับการเข้าถึงข้อมูลและสิทธิ์ของ AI แต่ละประเภท พนักงานจะหาทางใช้อยู่ดีผ่านโทรศัพท์ส่วนตัวหรือบัญชีที่ไม่มีใครควบคุม สิ่งที่องค์กรต้องทำคือสร้างระบบที่มองเห็นการใช้งาน ควบคุมความเสี่ยง และยังคงให้พนักงานได้ประโยชน์เต็มที่จาก AI — นี่คือสิ่งที่ Prompt Security by SentinelOne ถูกออกแบบมาเพื่อตอบโจทย์นี้โดยเฉพาะ
หากองค์กรของคุณกำลังมองหาแนวทางปกป้องการใช้งาน AI อย่างครบวงจร ไม่ว่าจะเป็นพนักงาน แอปพลิเคชันที่พัฒนาเอง AI Code Assistant หรือ AI Agent สามารถติดต่อทีม Netpoleon (Thailand) ผู้ให้บริการและพาร์ทเนอร์ด้าน AI Security ของ SentinelOne ในประเทศไทย เพื่อปรึกษาแนวทางที่เหมาะกับองค์กรของคุณได้โดยตรง